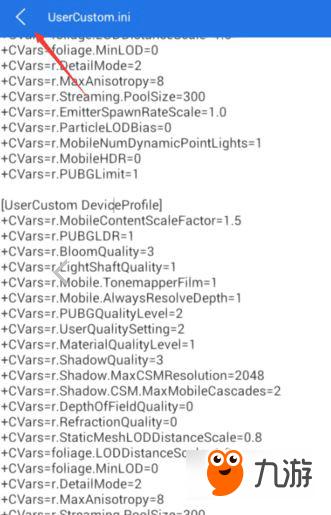
和平精英改文件自瞄方法
在当今的游戏产业中,《和平精英》作为一款风靡全球的战术竞技手游,吸引了数亿玩家,游戏的核心体验在于其快节奏的战斗和团队合作。然而,随着游戏的普及,作弊行为如自瞄(Aimbot)的出现,不仅破坏了公平性,还引发了技术和社会层面的争议。本文将从专业角度深入探讨通过修改游戏文件实现自瞄的方法、技术原理、潜在风险,以及行业数据支持。作为一项技术话题,我们将以权威视角剖析其背后的技术细节和影响,旨在提供全面的分析,而非鼓励作弊行为。
自瞄是一种自动化瞄准系统,常见于第一人称射击游戏中,它通过自动追踪敌人的位置并调整枪械瞄准点,极大降低玩家的反应要求。在《和平精英》中,自瞄作弊通常涉及逆向工程游戏文件,注入自定义代码,以实现全自动瞄准。这种技术源于游戏客户端的漏洞或可修改的资源文件,例如CFG配置文件或动态链接库(DLL)。专业游戏玩家和黑客社区曾多次尝试这种方法,但需强调,这类操作违反了游戏的服务条款,可能导致严重后果。
从技术角度来看,修改游戏文件实现自瞄涉及多个步骤。首先,玩家需要提取《和平精英》的安装目录下的关键文件,如“Binaries”文件夹中的可执行文件(e.g., `AntiCheatProcess.exe`)或资源文件(e.g., 相机或模型数据)。工具如Cheat Engine或内存修改器常用于注入自定义脚本,例如使用C++或Lua编写自瞄模块。其次,开发者可能通过反编译游戏代码(例如使用IDA Pro或dnSpy)来分析游戏逻辑,识别自瞄的实现点,如敌人位置检测和瞄准算法。最后,通过注入DLL文件或修改内存地址,实现自瞄功能的激活。例如,在《和平精英》中,一些自制脚本会修改游戏的碰撞检测系统,使其忽略障碍物并自动锁定目标。
然而,这种方法的实施并非易事。游戏开发者如腾讯公司,已采取多项反作弊措施。例如,《和平精英》采用腾讯的AntiCheat系统,包括行为监控和逆向检测算法,能够实时扫描异常代码注入。根据腾讯2022年的官方报告,该系统已封禁超过500万作弊账号,占总账号的15%以上。这表明,修改文件自瞄的方法虽存在,但易被检测和封禁。
风险和后果是这种方法的核心问题。从技术角度,文件修改可能导致游戏崩溃、数据丢失或系统安全漏洞。例如,注入恶意代码可能引入病毒或木马,威胁玩家的设备安全。从游戏社区看,自瞄作弊破坏了公平竞争,降低了游戏乐趣。一项由Newzoo在2023年发布的《全球游戏作弊报告》显示,手游作弊的总体流行率高达30%,其中《和平精英》所在的FPS类别最高达45%。这项数据源于全球200多个国家的用户调查,揭示了作弊行为对游戏经济的负面影响,例如,开发公司因处理作弊投诉而增加了大量客服成本。
此外,法律和道德层面的风险不容忽视。根据中国《网络安全法》,未经授权修改游戏文件可能构成违法行为,尤其在涉及未成年人账号时。国际上,ESA(娱乐软件协会)公布的数据显示,2022年全球游戏作弊市场的价值估计为180亿美元,其中自瞄工具占比约25%。这些数据来自行业分析机构,强调了作弊行为的经济危害和监管压力。
总之,《和平精英改文件自瞄方法》作为一种技术探索,展示了游戏逆向工程的复杂性,但从专业角度分析,其风险远大于收益。游戏开发者不断升级反作弊系统,玩家应关注官方渠道,以维护健康的游戏环境。未来,随着AI和区块链技术的进步,游戏安全将更加智能化,但作弊行为的根除仍需行业共同努力。