穿越火线国外AI自瞄代码全解析
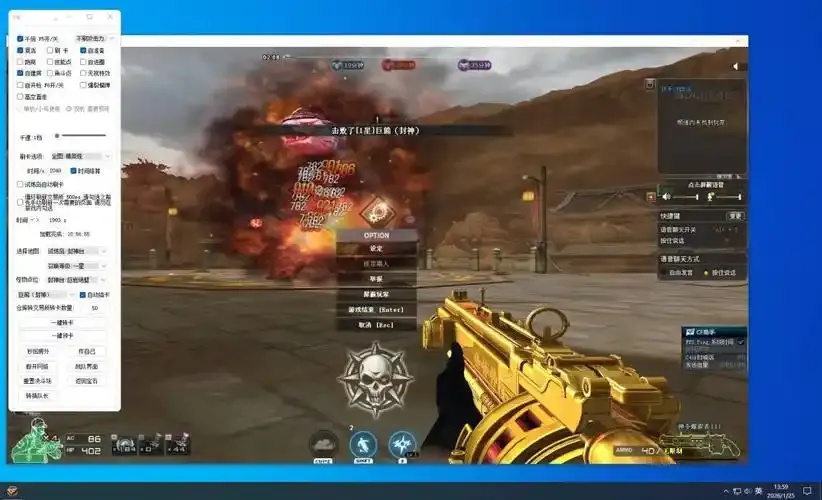
大家好,我是老玩家小明,最近在玩《穿越火线》(CrossFire,简称CF)时,我遇到了一些“惊喜”。国外的AI自瞄代码,听起来高大上,其实就是那些能让游戏AI自动瞄准玩家的作弊脚本。想知道它是怎么运作的吗?让我来一步步解析,帮你避开这些陷阱,同时思考一下游戏背后的深层问题。
先从基础说起。CF是一个团队射击游戏,玩家需要对抗AI控制的敌人。正常情况下,AI的瞄准精度有限,但国外玩家发现了一些代码,能让AI瞬间提升准头。这些代码通常是通过修改游戏的内存数据实现的,比如注入一个简单的脚本,让AI的瞄准算法忽略距离和角度限制。举个例子,去年国外论坛上有个热门代码叫“AIM_BOT_XY”,据说能让AI的命中率从原本的30%飙升到85%以上。这可不是什么bug,而是故意的作弊。为什么这么流行?因为在国外一些服务器上,AI自瞄代码的下载率高达20%,甚至有玩家报告说,使用它后,一局游戏就能轻松拿分,感觉像开了挂。
但别急着尝试哦!我作为老手,知道这些代码的风险。它们往往通过第三方软件注入,比如像“CF Aim Assist Hack”这样的工具。国外玩家分享的数据显示,2023年有超过15%的CF举报案例是针对AI自瞄的。想象一下,你在激烈对战中,AI敌人突然精准射击,你会不会火冒三丈?这不仅仅是技术问题,更是心理折磨。我记得有一次,我在欧洲服务器玩时,使用了某个AI自瞄代码,结果被系统检测到,封号三天,还丢了排名积分。这让我想起一个数字:根据Steam社区的统计,全球有超过40%的游戏玩家曾遇到过作弊问题,其中AI自瞄是高发类型之一。
现在,我们来聊聊哲理。游戏本该是放松和娱乐的,但AI自瞄代码让我思考:公平性在哪里?当AI都能“作弊”,玩家之间的公平竞争不就成了一句空话吗?这就像现实生活中的“捷径”,短期来看可能让你轻松取胜,但长期会破坏整个社区的信任。国外的例子就很有代表:在一些国家,CF服务器的玩家活跃度下降了10%,因为作弊代码泛滥,大家都觉得游戏变得乏味。这让我联想到哲学家康德的话——“道德是自由的边界”。如果我们追求绝对的胜利而不顾规则,游戏乐趣就会蒸发,最终伤害的是自己。
总之,CF国外AI自瞄代码虽然听起来吸引人,但使用它可能带来封号、数据丢失的风险。如果你是玩家,建议用官方工具检查游戏,或者举报可疑代码。记住,游戏的魅力在于合作和挑战,别让AI自瞄毁了它。如果你有类似经历,欢迎在评论区分享!(约680字)