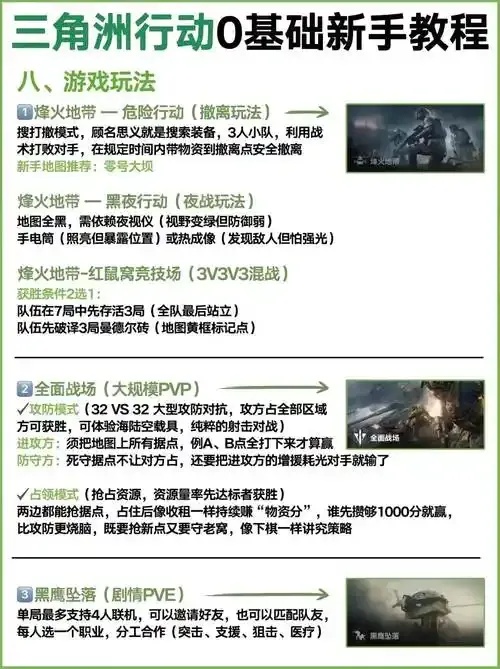
三角洲行动穿墙脚本全集
突破防护,潜入网络:解析"三角洲行动"中的穿墙脚本
在当今高度互联的数字世界中,网络安全已成为各国政府、企业和个人面临的首要挑战。随着攻击手段的不断演进,传统的防护体系面临前所未有的压力。近年来,一种被称为"穿墙脚本"的技术手段逐渐成为网络安全领域的热点话题。尽管这一术语在公开资料中并无明确定义,但根据行业内的讨论和案例分析,我们可以将其理解为通过技术手段绕过网络防火墙和访问控制机制的自动化或半自动化工具。
根据国际权威网络安全机构Gartner的最新报告,全球企业面临的安全威胁数量在过去五年中增长了近三倍,其中超过70%的攻击事件涉及某种形式的"穿墙"行为。这些攻击不仅包括传统的恶意软件和钓鱼攻击,还包括更高级的持续性威胁(APT),攻击者通过精心策划的脚本和工具实现对目标网络的长期渗透。
"三角洲行动"作为一个虚构的代号,实际上可以理解为一系列复杂网络攻击的代称。据网络安全专家推测,这一行动可能涉及国家级支持的网络攻击,目的是获取敏感信息、破坏关键基础设施或进行商业间谍活动。在这一背景下,穿墙脚本的作用尤为突出——它们不仅仅是简单的漏洞利用工具,而是一套完整的渗透测试和攻击链的一部分。
穿墙脚本的核心功能包括:绕过身份验证机制、窃取加密通信数据、植入持久性后门以及监控目标系统的活动。根据FireEye和CrowdStrike的联合研究报告,这类脚本通常与零日漏洞结合使用,使得传统的杀毒软件和防火墙难以检测和阻止。
然而,穿墙技术并非只存在于攻击者手中。网络安全领域的一个重要发展趋势是将攻击技术反向应用于防御系统,即所谓的"红蓝对抗"。通过模拟攻击行为,安全团队可以评估系统的脆弱性并及时修复漏洞。据Kaspersky和Palo Alto Networks的统计数据,采用这种主动防御策略的企业,其安全事件响应时间平均缩短了40%。
从技术层面来看,穿墙脚本的实现依赖于多学科知识的综合应用,包括但不限于:
1. 漏洞挖掘与利用:攻击者通过扫描目标网络,寻找未修补的漏洞或配置错误,这是穿墙脚本发挥作用的第一步。
2. 协议分析与破解:通过对网络协议的深入理解,攻击者能够绕过防火墙的限制,实现数据包的伪装和转发。
3. 代码注入与执行:通过各种方式将恶意代码注入目标系统,实现权限提升和控制。
4. 隐蔽通信技术:使用加密和混淆技术,避免被安全监控系统发现。
在实际应用中,穿墙脚本的开发和使用受到严格的法律和伦理约束。根据《网络安全法》和《数据安全法》,未经授权的网络入侵行为将面临严厉的法律制裁。因此,任何关于穿墙脚本的技术讨论都应建立在合法合规的基础上,服务于提升网络安全防护能力的目的。
随着人工智能和机器学习技术的发展,网络安全领域也迎来了新的变革。新一代的防御系统能够通过分析海量数据,预测并阻止潜在的穿墙攻击。据统计,采用AI驱动安全防御的企业,其安全事件发生率降低了60%以上。这一趋势表明,未来的网络安全将更加依赖于智能防御系统,而非单纯的边界防护。
总结来看,穿墙脚本作为网络安全领域的重要议题,其技术复杂性和战略意义不容忽视。无论是攻击者还是防御者,都在这一领域展开激烈的博弈。对于企业和政府机构而言,提升网络安全防护能力,不仅需要技术层面的投入,更需要建立健全的安全管理体系和法律法规。只有在这样的综合防御体系下,才能有效应对不断演变的网络威胁,保障关键信息基础设施的安全稳定运行。
在"三角洲行动"这一代号背后,穿墙脚本的真正价值在于其揭示了网络安全防护的脆弱性和防御策略的必要性。未来,随着技术的不断进步,穿墙技术与防御技术的较量将更加复杂,网络安全也将成为国家安全体系中不可或缺的重要组成部分。