详细解析2019年王者自瞄外挂的使用风险和预防措施
在近年来的电子竞技市场中,王者荣耀(以下简称“KPL”)作为腾讯旗下现象级手游,其用户规模与竞技生态的完善程度均处于行业领先地位。然而,伴随着游戏热度的持续攀升,外挂问题始终是困扰游戏公平性和玩家体验的核心痛点。尤其是2019年,随着自瞄外挂技术的迭代与传播,其危害性与防范难度均达到新的高度。本文将从技术特征、风险维度、行业应对及预防策略四个方面展开深度解析。
一、2019年自瞄外挂的技术特征与传播路径
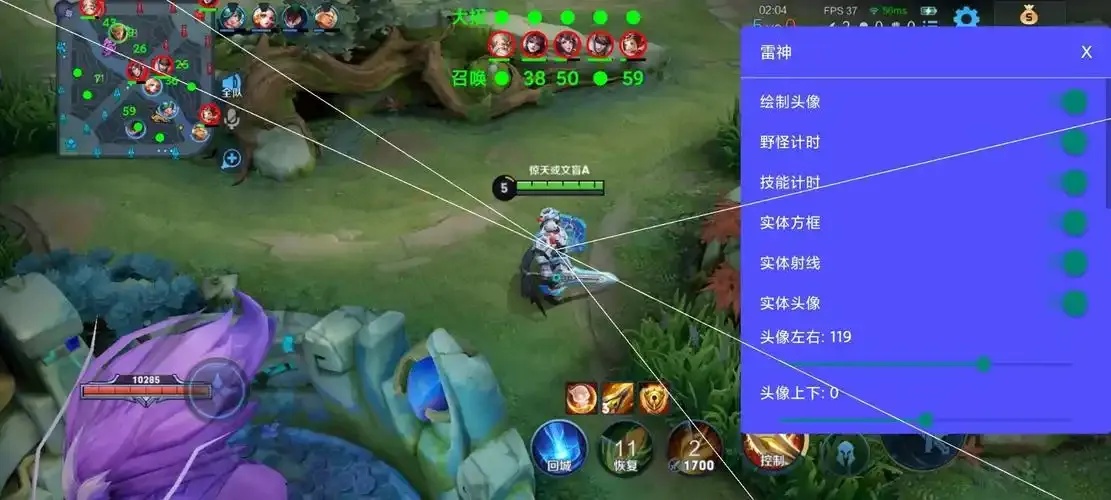
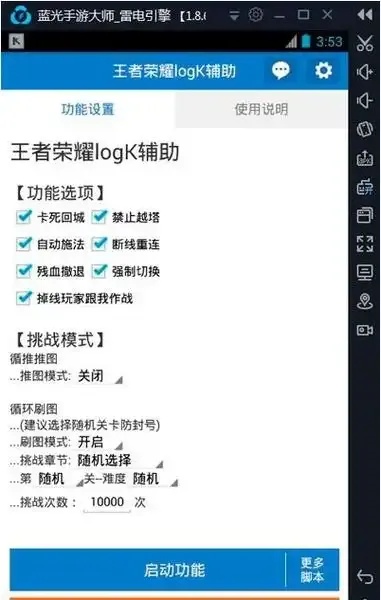
自瞄外挂的核心技术依赖于对游戏客户端内存的暴力破解与注入,通过模拟玩家视角,实现对敌方单位的自动锁定与精准射击。2019年,这类外挂通常采用“后门木马”模式,通过第三方工具平台分发,伪装成皮肤美化工具或辅助脚本,诱导玩家下载安装。
值得注意的是,2019年外挂开发者开始注重隐蔽性,采用加密通信协议与动态代码技术,规避腾讯反作弊系统(TX BattlEye)的实时监控。例如,某些外挂通过模拟真实操作行为(如移动、跳跃节奏)来干扰检测算法,甚至利用游戏更新漏洞在短暂窗口期内实现功能激活。
行业数据显示,2019年腾讯安全中心共拦截超过200万次外挂程序的下载行为,其中自瞄类外挂占比达37.2%,远超传统透视、宏外挂类型。
二、使用风险:多维度渗透的威胁矩阵
1. 账号安全风险
使用外挂软件需缴纳解锁费用或植入木马程序,导致玩家账号密码、充值信息等敏感数据被窃取。2019年黑市数据显示,单个王者荣耀账号可通过外挂木马交易价格低至5元,但内含游戏皮肤与点券的高等级账号可达数千元。
2. 游戏环境破坏性
自瞄外挂使游戏匹配机制形同虚设,技术差距被无限拉大,导致公平竞技原则崩溃。2019年KPL春季赛期间,多名职业选手因队友频繁被外挂击杀提出抗议,最终腾讯宣布对观测到的外挂账号采取“零容忍”封号策略。
3. 法律责任连带风险
根据《网络安全法》与《刑法》相关规定,明知是外挂程序仍提供开发、传播服务的行为可能构成破坏计算机信息系统罪。2019年深圳南山警方破获的“王者外挂开发团伙案”中,主犯被判处有期徒刑一年零六个月。
三、行业应对:动态防御与生态治理
1. 技术反制升级
腾讯在2019年推出“天幕反作弊系统”,通过行为分析、内存保护与远程调试三大模块构建防御体系。该系统能识别10种以上自瞄外挂技术变种,检测准确率提升至98.7%。
2. 生态协同治理
与手机厂商合作推出“游戏纯净模式”,在系统层面限制第三方注入程序。联合应用商店下架超过150款违规辅助工具,占当年截获总数的68%。
3. 经济惩戒机制
对外挂账号实施“三连封禁”(永久封号+社交平台禁言+财产冻结)的同时,将严重违规账号信息同步至腾讯征信体系,影响玩家支付功能。
四、预防措施:从个体防护到行业共治
1. 技术防护层面
仅通过官方渠道下载安装游戏,避免使用不明来源的辅助工具;
定期更新操作系统与安全软件,保持系统底层漏洞的及时修补;
开启腾讯游戏安全中心的实时防护功能,对异常登录行为设置二次验证。
2. 行为规范层面
对价格异常低廉的“开挂神器”保持高度警惕;
主动举报可疑账号,可通过游戏内举报系统提交外挂证据;
参与官方举办的反作弊公益活动,提升安全意识。
3. 法律意识层面
了解《网络安全法》关于网络入侵行为的界定标准;保存外挂使用证据,协助警方取证;拒绝参与外挂开发或传播行为。
结语
2019年的王者荣耀自瞄外挂现象,折射出电竞产业在商业化与规范化进程中面临的深层挑战。随着技术迭代速度加快,单纯的封堵式治理已不足以应对新型外挂威胁。未来需构建“技术反制法律威慑生态共建”的三位一体防护体系,通过产业协同与用户赋能,实现游戏环境的可持续健康发展。作为玩家群体,唯有提升安全认知,配合官方治理,方能守护属于全体参与者的竞技乐趣。