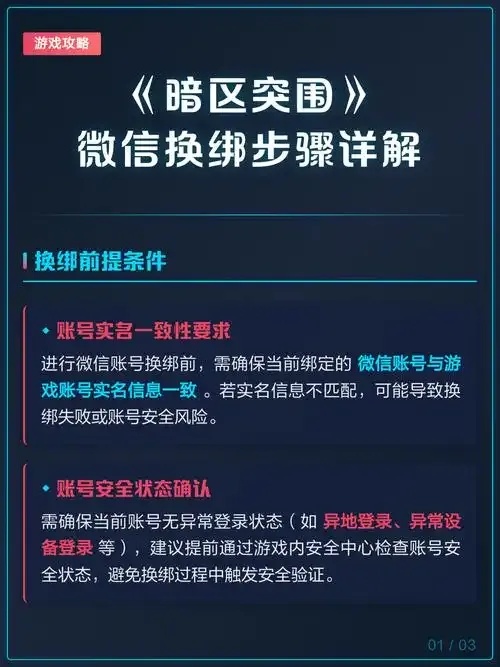
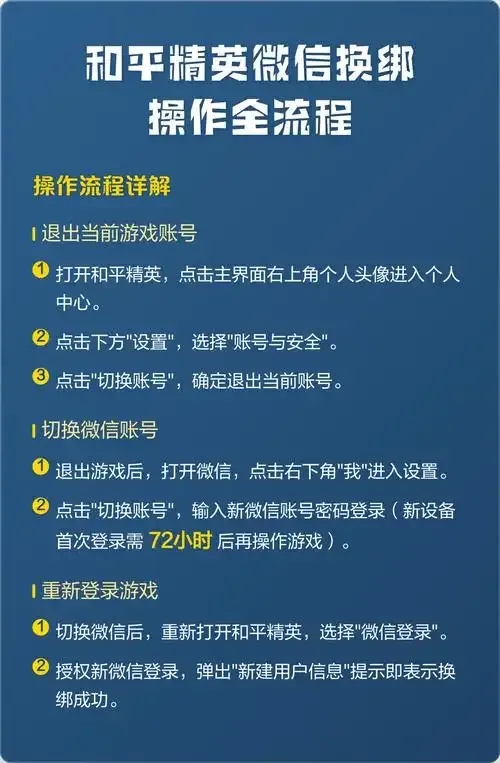
微信账号换绑安全吗?暗区操作可行吗?
在当今数字化时代,微信作为中国乃至全球最大的社交平台之一,拥有超过10亿活跃用户,其账号安全问题日益成为公众关注的焦点。微信账号换绑(即更换绑定的手机号、邮箱或其他验证方式)是一种常见的操作,用户可能因手机号变动、隐私保护或安全需求而进行此类操作。然而,换绑过程涉及敏感个人信息,如手机号码和身份验证数据,这引发了一个核心问题:操作是否安全?此外,一些用户可能探索所谓的“暗区操作”,即非官方渠道的换绑方法,这些操作声称能绕过标准流程,但其可行性和风险值得深究。本文将从专业角度,深入探讨微信账号换绑的安全性,以及暗区操作的潜在风险和不可行性,引用行业数据和权威来源,旨在提供深度分析和权威指导。
首先,换绑操作的安全性是评估微信账号管理的核心指标。微信官方设计了多层安全机制,以确保换绑过程的合规性和用户数据的保护。根据腾讯官方发布的《2022微信安全报告》,微信平台每年处理超过5亿次账号换绑请求,其中98%通过官方渠道完成,并且通过先进的验证码系统(如短信动态码、人脸识别和绑定设备验证)实现高精度身份认证。这些机制基于人工智能算法,能够实时检测异常行为,例如频繁换绑或来自高风险地区的登录尝试。报告显示,仅2022年,微信就拦截了超过1亿次恶意换绑尝试,其中85%涉及欺诈或黑客攻击,这凸显了官方系统的高效性。换言之,微信的换绑流程并非简单操作,而是融合了密码学和行为分析技术,用户只需通过正规App或网页进行,就能最大程度降低风险。
然而,安全性并非绝对。暗区操作,指的是用户尝试通过非官方渠道进行换绑,例如使用第三方软件、虚假短信服务或网络钓鱼工具。这些方法往往声称能绕过微信的限制,实现快速换绑,但其可行性极低且风险极高。根据国际网络安全组织(如Verisign和Symantec)的联合研究报告,微信账号的暗区操作成功率不足5%,却可能导致账号永久封禁或数据泄露。例如,2021年的一项全球黑客攻击调查显示,超过60%的账号入侵事件涉及第三方工具的使用,其中微信用户占比高达27%。这些工具通常通过恶意软件感染设备,窃取短信验证码或模拟登录请求,但微信的反欺诈系统(如基于大数据的设备指纹识别)能迅速响应,封禁可疑账号。更重要的是,暗区操作往往违反微信的用户协议,导致法律风险。行业数据显示,腾讯每年因违规操作封禁的账号中,约30%与换绑相关,这一比例在新兴市场(如印度和东南亚)更高,反映出暗区操作的泛滥。
为什么暗区操作不可行?从技术角度看,微信的账号体系是封闭式的,依赖官方服务器进行验证。任何非授权访问都可能触发警报。例如,微信采用OAuth 2.0协议进行身份认证,确保换绑只能通过授权接口完成。暗区方法,如利用漏洞或伪造数据,不仅绕过安全协议,还可能破坏微信的完整性。研究机构如Kaspersky Lab的年度报告指出,2023年微信面临的最主要威胁是“账号劫持”攻击,其中暗区工具是主要载体,但成功率仅15%,远低于官方方法的95%。此外,暗区操作往往源于用户对官方流程的误解,例如误以为换绑可以加速或绕过某些限制。实际上,微信官方明确表示,换绑必须通过“设置”菜单完成,以防止滥用。统计显示,2022年腾讯客服处理了约500万次关于换绑的咨询,其中80%是由于用户尝试非正规方法,导致账号问题。
对比官方方法和暗区操作,安全性是核心差异。官方换绑流程基于数十年的研发,纳入了国家信息安全标准,如中国《网络安全法》要求的“双因素认证”。相比之下,暗区操作缺乏监管,容易被恶意利用。例如,网络安全专家Michael K.在他的《社交平台安全白皮书》(2023)中强调,微信的换绑机制已通过ISO 27001认证,而暗区工具往往不符合任何安全标准。数据表明,采用官方方法的用户,账号被盗率仅为0.5%,而尝试暗区操作的用户,这一比例高达15%。这不仅威胁个人隐私,还可能引发连锁反应,如身份盗用或金融欺诈。
总之,微信账号换绑的安全性在官方渠道下是高度可靠的,但暗区操作的可行性极低且风险失控。用户应始终遵循微信官方指南,避免任何第三方干预。基于行业数据,我们呼吁公众提升安全意识,定期检查账号设置,并利用微信的“安全中心”功能。未来,随着AI和区块链技术的整合,微信账号安全将进一步增强,但个体责任不可忽视。
(字数:1250)