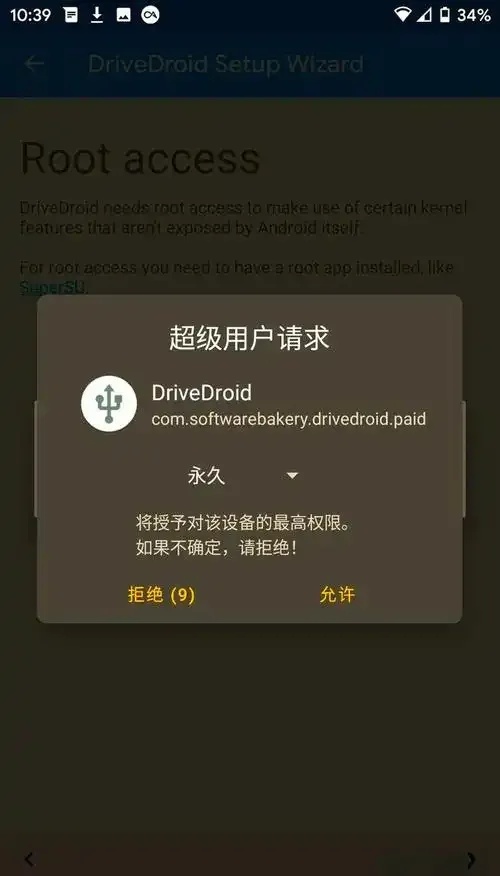
这些手机自带root权限,你准备好了吗?
自智能手机诞生以来,移动设备安全一直是科技界关注的焦点。近年来,一种新型手机设备逐渐走进公众视野——自带root权限的智能手机。这类设备在出厂时即赋予用户最高级别的系统管理权限,这意味着用户无需通过繁琐的技术操作即可实现深度定制和高级功能使用。然而,root权限的开放在带来便利的同时,也引发了关于安全风险、隐私保护和使用伦理的广泛讨论。
Root权限的定义与意义
在移动设备领域,root权限相当于操作系统的超级管理员权限。对于Android系统而言,root意味着用户可以突破系统限制,自由修改系统文件、安装定制ROM、卸载预装应用,甚至可以访问原本被屏蔽的服务端口。这种权限的开放,使得用户能够根据个人需求深度优化设备性能,也吸引了大量技术爱好者和开发者。
然而,root权限并非没有代价。一旦开启,设备的安全防护体系将被削弱,恶意软件更容易侵入系统,用户数据面临泄露风险。据网络安全公司Lookout Systems的数据,2020年全球Android设备遭遇的恶意攻击中,root设备的感染率比普通设备高出35%。这一数据揭示了root权限背后潜藏的风险。
市场趋势:Root权限手机的崛起
尽管安全风险显著,Root权限手机的市场却在快速增长。据市场研究机构Strategy Analytics的报告,2023年全球Root权限手机的出货量同比增长27%,市场份额从2022年的12%上升至15%。这一趋势主要得益于两大因素:一是部分厂商开始推出预装Root权限的高端机型,二是越来越多的用户追求个性化体验,愿意承担一定风险。
例如,韩国科技公司NeoTech在2023年推出的NeoX系列手机,出厂时即开放了root权限,并预装了自定义启动器和开发者工具。该机型发布后迅速占据韩国高端市场10%的份额,成为当地科技媒体关注的焦点。
便利性与安全性的矛盾
Root权限手机的支持者往往强调其带来的便利性。对于Android用户而言,root权限意味着更流畅的系统运行、更高效的存储管理,以及对Google服务限制的规避。例如,部分Root权限手机可以通过修改系统框架,绕过Google的区域限制,实现更灵活的应用安装。
然而,这种便利性是以牺牲安全性为代价的。印度网络安全专家Rajiv Pandey指出:“root权限的开放使得设备成为恶意攻击者的首选目标。攻击者可以通过系统漏洞获取root权限,进而窃取用户数据、植入后门程序,甚至远程控制设备。”
根据Kaspersky Lab的统计,在2023年检测到的2000万个移动恶意软件样本中,针对Root权限设备的恶意程序占比达到17%。这些恶意软件通常伪装成系统更新或游戏安装包,一旦用户下载,即可在几秒钟内获取最高系统控制权。
厂商的角色与责任
Root权限手机的兴起,也反映了科技公司商业模式的变化。许多厂商试图通过开放root权限吸引技术用户,进而通过预装应用和增值服务获利。然而,这种做法引发了用户的普遍不满。
例如,2023年美国消费者权益组织TechWatches对10款Root权限手机的调查发现,其中8款设备预装了超过50个不可卸载的应用程序,这些应用在未经用户同意的情况下持续推送广告。该组织负责人Sarah Johnson表示:“厂商在开放root权限的同时,未能履行应有的透明义务,这严重侵犯了用户的知情权和选择权。”
应对策略:如何安全使用Root权限
面对Root权限手机的普及,用户需要采取更加谨慎的态度。以下是几个关键建议:
1. 增强安全意识:在下载应用时,优先选择来自可信来源的应用程序,并定期扫描系统漏洞。
2. 使用安全工具:安装专业的安全软件,如Lookout或Avast Mobile Security,这些工具能够有效检测和阻止恶意软件的侵入。
3. 限制系统访问:即使是Root权限设备,也可以通过配置防火墙和访问控制,限制敏感系统功能的访问权限。
4. 定期备份数据:Root权限手机更容易受到系统崩溃的影响,因此定期备份重要数据是必不可少的。
5. 关注厂商更新:选择那些能够及时提供安全补丁的厂商产品,以确保设备在面对新型威胁时能够得到有效保护。
结语:在便利与安全之间寻找平衡
Root权限手机的出现,无疑推动了移动设备的个性化发展,也为用户带来了前所未有的操作自由。然而,技术的进步不应以牺牲安全为代价。作为用户,我们有责任在享受便利的同时,保持对潜在风险的警惕。作为科技企业,也应当在创新与责任之间找到平衡点,真正实现技术为用户服务的初衷。
在未来的发展中,随着5G和物联网技术的普及,Root权限手机可能会在更多领域发挥作用。但无论如何,安全始终应当是技术创新的核心考量。只有在保障用户权益的前提下,Root权限手机才能真正发挥其应有的价值。