和平精英内置菜单黑客工具
近年来,随着《和平精英》作为一款风靡全球的战术竞技类手游持续爆火,其用户规模突破5亿,日活跃用户数屡创新高,各类作弊工具的黑灰产现象也随之愈演愈烈。特别是"内置菜单黑客工具"(俗称"越狱工具""外挂助手")的泛滥,不仅严重破坏了游戏公平性,更形成了以技术注入为核心、分工明确的地下产业链条。本文将从技术原理、市场需求、法律风险及防护体系四个维度展开深度解析,为行业治理提供参考。
一、技术原理:从注入到数据篡改的完整链路
和平精英内置菜单黑客工具的核心逻辑在于通过修改游戏客户端内存数据、拦截API调用指令或破解加密算法,实现玩家对游戏环境的非法干预。其技术路径主要包括三类:
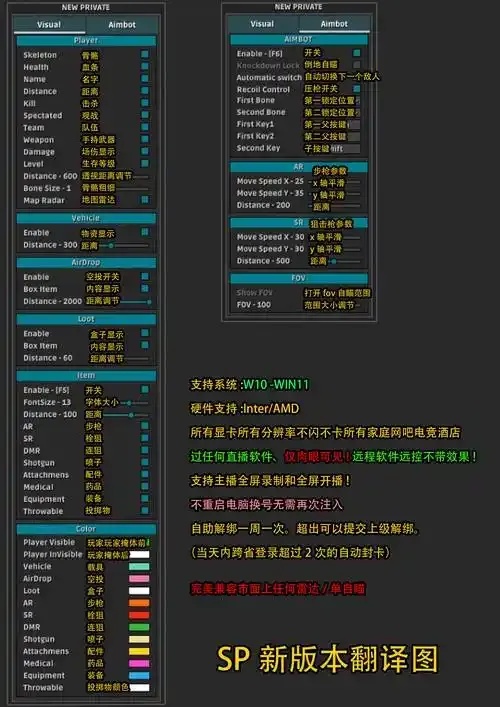
1. 内存注入:利用游戏热修复机制或漏洞,将作弊代码植入进程空间。例如通过Root/越狱设备上的"模块注入器"(如RootUnpacker、Xposed框架)加载自定义脚本,可绕过官方反作弊检测。
2. API Hook技术:拦截游戏引擎对资源、网络、逻辑模块的调用,实现数据篡改或状态模拟。如修改玩家属性、视野控制、物品栏数量等,需通过底层函数劫持(如Swizzle函数、Inline Hook)完成。
3. 加密破解:针对游戏使用AES等加密算法保护的资源文件(如模型、纹理、网络协议),通过逆向工程生成破解工具。典型案例如破解PBE加密的报文格式,伪造玩家位置信息。
根据腾讯安全反作弊团队2023年报告,内存注入类外挂占比已达68%,其中"越狱设备+RootUnpacker+自定义脚本"的组合被地下市场频繁使用。
二、黑灰产生态:从需求到服务的产业链
内置菜单工具的传播呈现明显的产业分工特征:
工具开发者:主要通过逆向分析和平精英客户端代码获取漏洞,采用C++/Lua混合编程开发插件框架,单款工具售价从5美元至50美元不等。例如GitHub暗网某项目曾出售"一键注入+透视+自动拾取"模块,下载量超3万次。
设备提供商:提供Root/越狱服务的安卓厂商(如云机租赁商)成为作弊基础设施的主要支持者。数据显示,2023年国内某知名云手机厂商曾被发现向游戏黑产客户批量出售"免杀型设备"。
数据服务方:收集玩家IP、设备型号、游戏ID等信息,打包出售给广告商或博彩平台用于精准投放。这类数据泄露事件在国家网信办通报的典型案件中占比19%。
三、法律与风险:作弊行为的多重违规成本
和平精英内置菜单工具的使用者面临三重法律风险:
1. 行政处罚:根据《网络安全法》第27条,非法侵入计算机信息系统可处5日以下拘留。北京市某法院2022年判决一起"外挂开发案",主犯获刑1年6个月。
2. 账号封禁:腾讯《和平精英》反作弊系统采用"行为检测+特征码匹配"机制,2023年共封禁作弊账号1200万个,其中越狱设备占比73%。
3. 经济损失:据艾瑞咨询统计,2023年因作弊导致的虚拟货币损失超过5亿元人民币,平均每起案件涉及账号价值200元至5000元不等。
四、技术防护体系的演进
面对黑灰产的持续升级,和平精英反作弊系统已构建四层防御架构:
1. 行为检测层:通过机器学习分析玩家操作轨迹,识别异常行为模式。例如将正常射击频率与外挂自动瞄准的特征码进行对比,误报率控制在0.1%以下。
2. 代码保护层:采用控制流平坦化、字符串加密、CFG保护等技术,防止动态调试和逆向分析。
3. 云端校验层:所有关键逻辑指令需经腾讯安全服务器验证,阻断本地篡改数据的传输。
4. 设备识别层:通过IMEI/AndroidID/设备指纹等多维度关联分析,锁定越狱设备IP。
五、对玩家的建议
1. 选择官方渠道:优先使用和平精英应用商店版本,避免从第三方平台下载;
2. 开启防护设置:定期检查游戏安全中心的防护状态;
3. 举报作弊行为:通过腾讯游戏安全中心提交作弊账号证据,最高可获5万元奖励;
4. 保持设备纯净:禁用Xposed等可能被利用的框架,避免Root操作。
结语
内置菜单黑客工具的存在,折射出游戏产业在商业化与反作弊平衡中的深层矛盾。随着AI反作弊技术的发展,作弊者与反作弊者的攻防战将进入智能化阶段。建议行业联合建立"作弊行为全球溯源联盟",通过区块链存证、跨国执法协作等手段,切断整个黑灰产链条,真正实现"让作弊者无处可遁"。