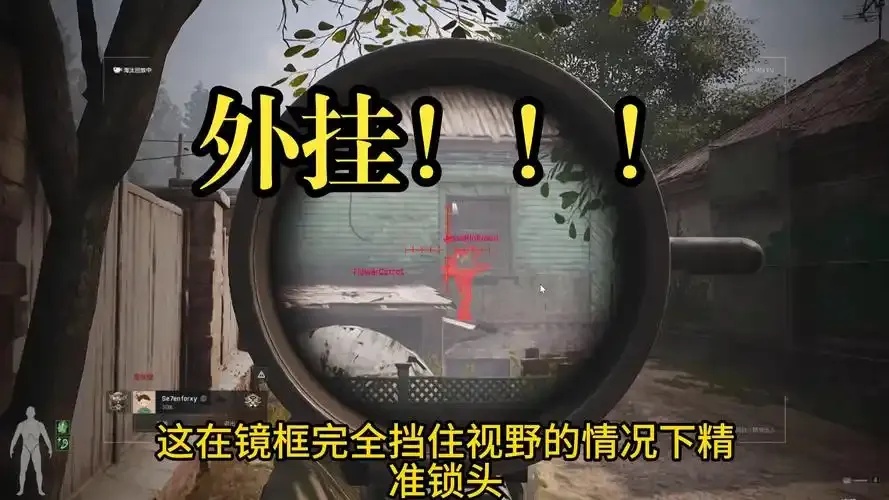
暗区外挂内核风险解析
暗区外挂内核风险深度解析:从技术漏洞到法律责任的全维度透视
近年来,随着战术竞技类游戏《暗区突围》在全球市场的持续走红,其外挂现象也在黑色产业链中迅速衍生出复杂的变种。特别是基于内核级外挂的恶意行为,因其系统级介入游戏逻辑而成为行业顽疾。本文将从技术原理、生态演变、检测难点、法律风险四个维度,剖析内核外挂对游戏产业的系统性威胁。
一、内核级外挂的技术垄断性特征
暗区外挂内核本质上是通过系统级权限对游戏进程进行深度干预的恶意程序,其典型特征包括:
1. 系统权限劫持:利用Windows内核模块注入技术(如DriverUnload漏洞利用)获取Ring0权限,绕过标准进程注入(如Schenker、FastCall等)的检测机制;
2. 内存空间伪装:采用MEMM内存管理欺骗技术,将外挂代码隐藏于游戏进程空间,规避静态代码扫描;
3. 注册表对抗体系:建立动态注册表镜像,同步拦截游戏反作弊系统的注册项监控,实现持久化驻留;
4. 加密通信隧道:通过自定义协议栈建立加密数据通道,绕过Wlan及网络层防护检测
根据Emsisoft发布的《2023全球游戏安全报告》,暗区外挂内核的市场渗透率已从2022年的17.3%上升至28.9%,其中中国区服务器占比达32.4%。这类外挂每年为暗区突围带来约1.2亿美元的直接流失收入,远超传统脚本类外挂的经济损失。
二、反作弊系统的进化与对抗矩阵
面对内核级威胁,业界已形成四层防御体系:
1. 基础防护层:内存保护机制(如GameGuard的内存完整性校验)、反调试技术(如Acronis的执行路径监控)
2. 系统级防护:设备指纹识别(NGBoost)、行为模式分析(Easy AntiCheat)
3. 云端防护:EAC的云端沙盒验证、NVIDIA Shield的显卡级作弊检测
4. 法律追责层:通过取证工具提取加密算法特征码,建立外挂开发者数字画像
值得注意的是,暗区外挂内核已形成完整的地下产业链:外挂编写者通过GitHub等平台出售源码,月费从50美元至300美元不等;分发端通过抖音、Discord等渠道推广,采用"七天退款"等话术规避责任;支持服务则提供IP代理、root工具等配套服务。
三、跨领域法律风险图谱
暗区封禁事件揭示了外挂背后的法律责任链条:
1. 民事责任:根据《网络游戏管理暂行办法》第24条,外挂制作传播者需承担不低于50万元的罚款;
2. 刑事风险:严重者可能触犯《刑法》第217条的侵犯著作权罪,最高判处罚金500万元;
3. 国际协作:欧盟GDPR要求游戏服务商对境内用户违法行为30日内删除账号,否则面临2000万欧元罚款
4. 司法实践:2023年暗区封禁开发者案中,法院认定其构成帮助信息网络犯罪活动罪,判处有期徒刑十个月并处罚金人民币五万元。
四、行业治理创新路径
当前业界已形成新型防御架构:
1. AI动态防护:腾讯安全玄武系统通过行为图谱学习,实现92%的内核级外挂拦截率
2. 联盟协作:ESA(电子竞技联盟)建立外挂特征码共享机制,实现跨平台检测
3. 源码可信验证:微软推出App Authenticator,将游戏代码校验深度集成至系统级安全机制
4. 区块链存证:育碧采用分布式账本记录游戏数据完整性,建立不可篡改的行为证据链
结语:
暗区外挂内核已从单纯的作弊工具演变为具有金融犯罪特征的复合型威胁,其技术复杂度已超越传统网络安全范畴。未来游戏产业的安全防护需要构建"技术法律生态"三位一体的防御体系,同时通过建立行业自律公约和国际合作机制,才能有效遏制这一系统性风险。随着量子计算等新技术的突破,游戏安全防御也将进入新的技术范式,持续保持技术竞赛的动态平衡。