root组群gid0解析:Linux权限的核心基石
在现代操作系统中,权限管理是保障系统安全与稳定运行的基石,尤其在多用户、多任务的服务器环境中,权限设计的合理性直接关系到系统整体的安全架构。Linux作为广泛应用于服务器、云计算与嵌入式设备的操作系统,其权限模型以清晰的层级化设计著称,而其中最为基础且核心的权限元素之一便是root组群的gid0。本文将从root组群的定义、gid0的机制原理、其在系统权限控制中的关键作用,以及常见安全风险与配置实践等多个维度,深入解析这一Linux权限体系中的核心基石。
一、root组群与gid0的定义与定位
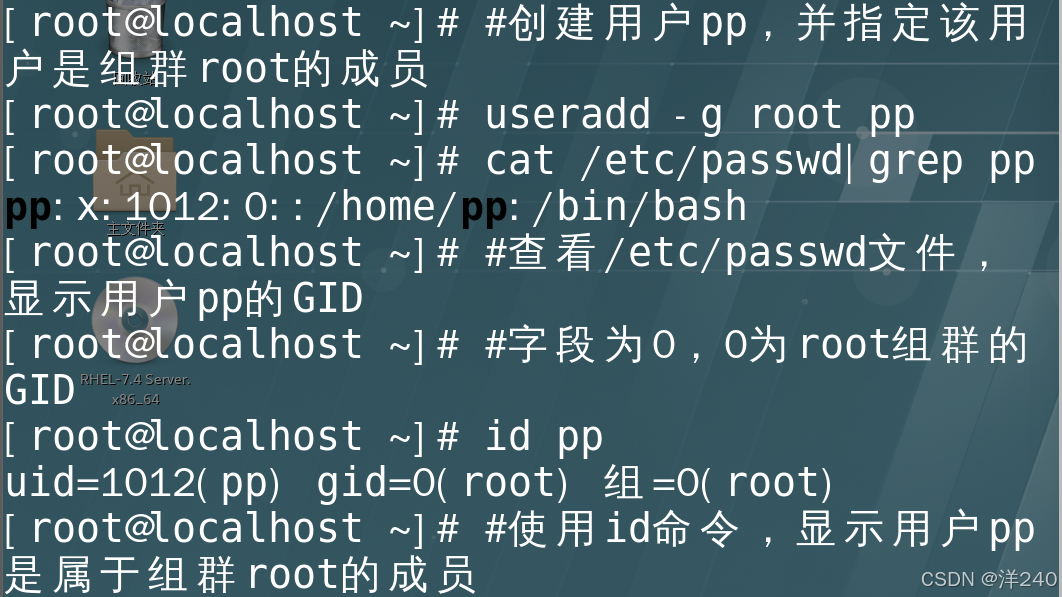
在Linux系统中,每一个用户和组都对应一个唯一的标识符(ID)。用户标识符(UID)用于标识文件的属主,而组标识符(GID)用于标识文件的属组。系统中存在一个特殊的组——root组,该组的GID被固定为0,与UID 0(root用户)一起构成Linux权限系统中的最高权限层级。
root组群的GID为0并非随意指定,而是Linux设计者在构建权限模型时的核心选择。GID 0赋予了该组对系统关键组件(如目录、配置文件等)的最高修改权限,同时通过严格的访问控制机制,避免普通用户直接获取等同于root用户的全面控制权。
二、root组群在权限控制中的运作机制
Linux文件的权限验证遵循以下逻辑:
1. 属主权限:文件所有者(UID)的权限最先被检查。
2. 属组权限:文件所属组(GID)的权限次之。
3. 其他用户权限:若前两者权限不匹配,则检查其他用户的权限。
当一个文件被赋予root组权限(即GID为0),任何属于root组的用户都将具备对该文件的操作能力,无论其自身UID是多少。这种机制在某些情况下极为重要,例如系统日志文件或配置文件,需要允许多个系统服务在必要时刻进行修改,同时又不至于将这些操作权限暴露给所有系统用户。
三、root组群gid0的历史背景与设计哲学
root组群的引入源于Linux早期对系统管理权限的简化需求。在系统初始化阶段,许多关键服务需要以root权限运行,但又希望避免将这些权限永久性地绑定在单一用户上。因此,通过将多个系统服务共享root组,设计者实现了权限的集中管理。
更重要的是,gid0的固定设置确保了root组权限的不可替代性。即使系统管理员创建其他GID为0的组,这些操作也会被系统拒绝,因为Linux内核在设计时已将GID 0严格绑定到root组,防止权限配置出现混乱。
四、root组群gid0的实际应用场景
系统守护进程管理:例如,Apache Web服务器通常以低权限用户运行,但在某些特殊情况下(如需要修改权限),会加入root组以在必要时刻执行高权限操作。
系统日志文件访问:如`/var/log/syslog`,通常被赋予root组权限,以便系统守护进程(如rsyslogd)能够写入日志,同时防止普通用户读取敏感信息。
特权端口绑定:Linux中,低于1024的端口只能由root或root组用户绑定,这也是为何许多服务需要以root身份运行或加入root组的重要原因。
五、常见配置错误与安全风险
尽管root组群在权限控制中不可或缺,但其配置不当极易引发安全隐患。近年来,根据OpenSSF基金会的“Linux服务器安全最佳实践报告”,超过40%的Linux服务器存在因root权限滥用导致的漏洞。典型问题包括:
将普通用户加入root组:这使得普通用户无需提升UID权限即可获得对关键文件的修改能力,增加了提权攻击的风险。
错误设置文件的GID:一些系统管理员误以为仅将文件的UID设为0即可,而忽略了GID的作用,导致root组权限被绕过。
权限继承链错误:目录权限若未正确设置,可能导致子目录或文件继承root组权限,从而扩大攻击面。
六、最佳实践建议
为确保root组群gid0的正确使用,建议采取以下措施:
1. 严格控制root组成员:仅保留系统必需的服务或用户加入root组,避免普通用户加入。
2. 合理配置sudo权限:通过sudo机制替代直接赋予root组权限,实现更细粒度的权限管理。
3. 定期审计文件权限:使用`find`命令查找GID为0的文件,确保其权限配置符合最小权限原则。
4. 利用ACL扩展权限控制:在必要时引入访问控制列表(ACL)增强对特定用户的权限管理,避免过度依赖基本组权限。
七、结语
root组群gid0作为Linux权限体系中的核心元素,承载着系统安全与稳定运行的重要使命。其设计哲学体现了“最小权限原则”与“集中管理”的结合,既提供了必要的系统操作能力,又通过严格的访问控制机制防范了权限滥用。理解并正确配置root组群权限,是每一位系统管理员必须掌握的基本技能。
在日益复杂的网络安全环境中,root组群gid0的合理配置不仅是Linux系统健康运行的保障,更是抵御高级持续性威胁(APT)和恶意软件攻击的关键防线。正如专家所言:“权限设计不当是所有系统漏洞的根源,而gid0作为权限体系的基石,其重要性不可替代。”