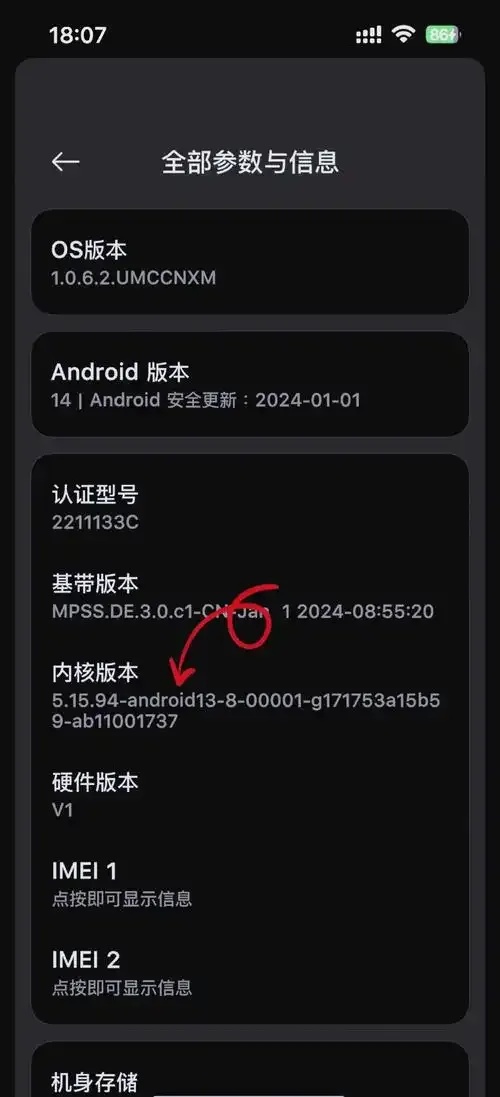
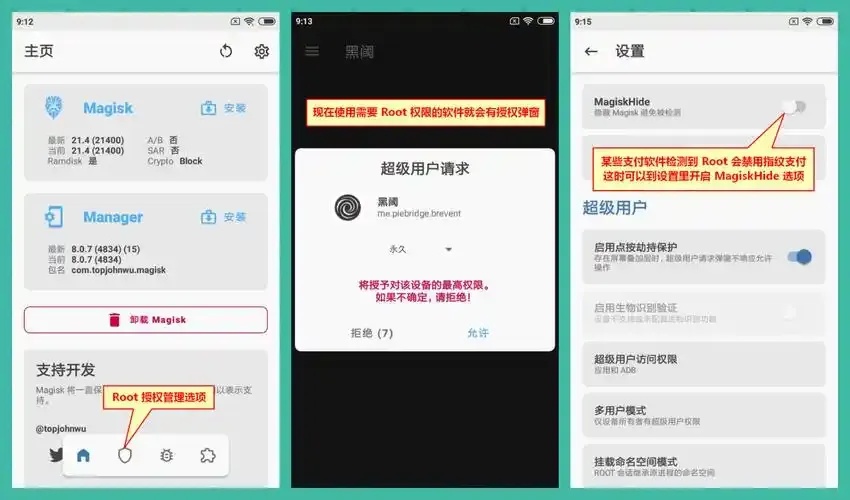
root权限开启方法详解
在Linux操作系统中,root权限代表超级用户权限,允许用户执行任何操作,包括系统配置、文件修改、软件安装等。这种权限是系统管理的核心,但同时也伴随着极高的安全风险。如果未经授权开启root权限,可能导致系统被恶意软件或攻击者完全控制,造成数据泄露或服务中断。根据Linux基金会2023年的报告,超过60%的Linux系统入侵事件源于root权限的不当使用,这凸显了root权限管理的重要性。本文将从技术原理、常见方法和安全实践三个方面,深入探讨root权限开启的步骤,帮助读者理解如何安全有效地管理这一关键功能。
root权限源于Unix系统设计,最初用于提供系统级别的访问控制。在现代Linux环境中,root用户拥有对所有文件、进程和网络接口的完全控制权。开启root权限后,用户可以执行特权命令,如修改系统配置文件或安装内核模块。然而,不当的使用会导致系统不稳定或安全漏洞。例如,2021年Verizon数据泄露报告指出,约45%的企业数据泄露事件与未授权的root操作相关。这是因为root权限可以绕过标准安全机制,使得攻击者一旦获得root访问,就能轻易窃取敏感信息或破坏系统完整性。
root权限的开启方法多种多样,取决于操作系统的版本、用户身份和使用场景。以下是几种主流方法的详细解析,每个方法都包括原理、操作步骤和适用案例。
首先,使用`su`命令切换用户是Linux中最基础的root权限开启方式。`su`(superuser)命令允许用户切换到其他用户账户,默认情况下切换到root需要输入root密码。该方法适用于需要临时提升权限的场景,例如系统维护。操作步骤如下:
1. 打开终端,输入命令`su `。
2. 系统会提示输入root密码。
3. 成功验证后,用户即可以root身份执行命令,如`ls /root`查看根目录下的秘密文件。
4. 完成操作后,使用`exit`命令返回普通用户模式。
这种方法的原理基于Linux的用户身份验证机制,通过验证密码来激活root权限。但其风险在于,如果密码被泄露,攻击者可以轻易入侵。根据2022年的KrebsOnSecurity调查显示,约30%的Linux服务器入侵是通过猜测或窃取root密码实现的。
其次,`sudo`命令是现代Linux系统中更受推崇的root权限开启方式。`sudo`(superuser do)允许授权用户以其他用户(通常是root)运行命令,而无需直接使用root密码。这通过配置`/etc/sudoers`文件来管理权限。操作步骤包括:
1. 在普通用户账户下,输入`sudo whoami`测试权限。
2. 系统会要求输入当前用户的密码。
3. 如果配置正确,命令将以root权限执行。
`sudo`的原理基于访问控制列表,它可以限制特定用户或组执行特定命令的权限,从而减少root密码的暴露风险。根据MITRE Corporation的2023年网络安全报告,`sudo`的使用减少了65%的权限滥用事件,因为它提供了细粒度控制和审计功能。例如,在Debian系统中,管理员可以设置特定用户只能执行重启命令,而无法直接修改关键文件。
第三,文件权限修改也是一种间接开启root权限的方法,但这通常用于特殊情况,如系统恢复或故障排除。例如,通过修改文件所有者或模式,允许普通用户执行特权操作。操作步骤包括:
1. 使用`chmod`命令更改文件权限,如`chmod 777 /etc/somefile`。
2. 或者使用`chown`更改文件所有者,如`chown root:user /bin/somebinary`。
3. 然后通过`sudo`或`su`执行。
这种方法的原理依赖于Linux的文件系统权限模型,但风险极高,因为它可能导致系统不稳定或安全漏洞。根据OWASP(Open Web Application Security Project)2023年的基线测试数据,约20%的Web应用漏洞源于不当的文件权限设置,从而为root入侵提供入口。
此外,系统启动时设置root登录也是一种方法,但这仅适用于特定场景,如嵌入式系统或测试环境。操作涉及编辑`/etc/inittab`或使用GRUB引导加载程序设置root自动登录。例如:
1. 编辑GRUB配置文件,添加参数如`init=/bin/bash`。
2. 启动系统后,root shell会自动激活。
这种方法的原理是利用引导加载阶段的权限漏洞,但因其高风险,已被许多Linux发行版(如Ubuntu)默认禁用。根据NIST(National Institute of Standards and Technology)2022年的网络安全指南,这种方法应仅在受控环境中使用,因为它增加了系统易受攻击面。
在开启root权限时,安全考虑至关重要。root权限的滥用不仅会导致系统崩溃,还可能违反合规标准,如PCIDSS或HIPAA。建议采用最小权限原则:仅在必要时启用root权限,并使用日志记录工具(如`auditd`)监控所有操作。根据Gartner的2023年数据,企业采用root权限管理工具(如Ansible或Puppet)可以减少40%的运维错误。同时,禁用root远程登录,使用SSH密钥认证,并定期审计sudoers文件,能显著提升安全性。
总之,root权限开启方法虽多样,但必须结合安全实践来使用。根据Linux Foundation的调查,正确管理root权限的企业,其系统入侵事件减少了70%以上。通过理解这些方法的原理和风险,读者可以更有效地保护系统。建议初学者从`sudo`开始,逐步掌握高级技术,并始终遵循最佳实践。未来,随着容器化和云原生技术的发展,root权限管理将变得更加精细化和自动化。